Жасанды интеллект PHP тіліндегі қауіпті осалдықтарды тауып алды
Зерттеушілер жасанды интеллект көмегімен PHP тіліндегі екі аса қауіпті осалдықты іске қосу жолын тапты. PHP интернеттегі сайттардың шамамен 70 пайызында қолданылады.
Сіз үшін: Сайтыңыз PHP-де жұмыс істесе, оны бүгін жаңартыңыз: осалдықтар нақты шабуылдарда қолданылып жатыр.
Бағдарламалардағы кейбір қателер жылдар бойы жасырын қалады. Мамандар олар туралы біледі, бірақ шабуылға қалай пайдалануға болатынын таппайды. Енді жасанды интеллект бұл тепе-теңдікті өзгертіп жатыр. Зерттеушілер ЖИ көмегімен PHP тіліндегі екі критикалық осалдықты жұмыс істейтін шабуылға айналдырды.
Осалдықтар PHP2Shell деп аталды. Олардың нөмірлері: CVE-2026-109618 және CVE-2026-109619. PHP — сайттардың серверлік бөлігін жазатын бағдарламалау тілі. Ол интернеттегі сайттардың шамамен 70 пайызында қолданылады.
Осалдықтар неге қауіпті
Екі қате де жадты басқарумен байланысты. Шабуылдаушы серверге арнайы сұрау жібереді де, ешқандай авторизациясыз өз кодын іске қоса алады. Бұл мынаған әкелуі мүмкін:
- сервер толық бөтен адамның қолына өтеді;
- құпиясөздер, кілттер және құпия деректер ұрланады;
- сайттың мазмұны өзгертіледі;
- сайт басқа ресурстарға шабуыл жасау үшін пайдаланылады.
Әр осалдыққа CVSS 4.0 шкаласы бойынша 10-нан 9,2 балл берілген. Бұл — критикалық деңгей. CVSS — осалдықтың қаншалықты қауіпті екенін бағалайтын халықаралық шкала.
Жасанды интеллект қандай рөл атқарды
Қателердің бірі 2024 жылы байқалған. Бірақ ол кезде әрекеттер тізбегі тым күрделі болғандықтан, оны жұмыс істейтін шабуылға айналдыру мүмкін болмады.
Кейін жағдай өзгерді:
- 2026 жылдың тамызында Calif тобының зерттеушісі
GPT-5.6 Solмоделінің көмегімен серверде кодты қашықтан орындауды көрсетті. - OpenAI сол түпкі себепті өз бетінше тапты.
- Alphabet-ке тиесілі Wiz компаниясының зерттеушілері екі осалдықты да өз ЖИ құралдары мен
Gemini 4 Argonмоделі арқылы анықтады.
Дереккөзге сәйкес, OpenAI PHP2Shell-ді соңғы кездегі ең маңызды қауіпсіздік мәселелерінің бірі деп санайды.
Неге адамдар таппағанды ЖИ тапты? Мұндай шабуылды құру үшін көптеген қадамды дұрыс ретпен орындау керек. Әр қадамда жүздеген нұсқа бар. Адам маманға бұл айлар бойы талдауды қажет етеді. Ал заманауи модельдер кодты тез оқиды, көп нұсқаны қатар тексереді және қателескен жерінен қайта бастай алады. Бұл қасиет қорғаушыларға да, шабуылдаушыларға да бірдей қолжетімді. Сондықтан осалдық туралы мәлімет пен оны пайдаланатын шабуылдың арасындағы уақыт қысқарып келеді.
Кім зардап шекті
Мәлімет жарияланған соң бірнеше Еуропа елінде мемлекеттік мекемелердің, ауруханалардың және басқа ұйымдардың сайттары уақытша өшірілді. Германияда федералдық IT-провайдер ITZBund ресурстарды өшірді. Францияда префектуралардың сайттары, Бельгияда Сыртқы істер министрлігінің ресурстары тоқтады. Нидерландыда үкімет порталы, Роттердам порты, KNVB футбол қауымдастығы, саяси партиялар мен ауруханалар зардап шекті. Финляндия мен Чехияда мемлекеттік сайттар, ал Wikimedia қорында Wikipedia инфрақұрылымының бір бөлігі де тізімде болды.
Осалдықтар нақты шабуылдарда да қолданылды. Cloudflare-дің техникалық директоры ашылған күні алғашқы әрекеттер туралы хабарлады. Amazon Threat Intelligence те шабуылдарды растады. Бір әрекет 17 қазанда, яғни ресми жарияланудан төрт күн бұрын тіркелген. Демек, біреу мәселе туралы алдын ала білуі мүмкін.
Патчтар және ескі нұсқалар
21 қазанда PHP 8.5.12, 8.4.27, 8.3.36 және 8.2.35 нұсқаларына түзетулер шықты. PHP Foundation түзету мамандардың жетіспеуінен және шешім қабылдаудағы қиындықтардан кешіккенін мойындады. PHP 8.1 және одан ескі нұсқалар енді қолдау көрмейді, сондықтан оларға ресми түзету жоқ.
Қазақстандағы оқырманға бұл не береді
Қазақстандағы көп сайт PHP-де жасалған: дүкендер, блогтар, мектеп пен компания сайттары. Егер сіздің сайтыңыз, клиентіңіздің жобасы немесе студенттік жұмысыңыз PHP-де болса, бұл жаңалық тікелей сізге қатысты. ЖИ қателерді табу мен түзетуді жылдамдатады, бірақ хакерлерге де шабуыл жолын табуды жеңілдетеді. Сондықтан жаңарту күттірмейді.
Қазір не істеу керек:
- Серверде PHP нұсқасын тексеріңіз. Мысалы, командалық жолда
php -vкомандасын орындаңыз. - Қауіпсіздік жаңартуларын дереу орнатыңыз.
- Бірден жаңарту мүмкін болмаса, осал жүйелерге кіруді уақытша шектеңіз немесе оларды оқшаулаңыз.
- PHP 8.1 немесе одан ескі нұсқа болса, хостинг провайдері жаңарту шығара ма, тексеріңіз немесе қолдау көретін нұсқаға көшіңіз.
- Хостинг пайдалансаңыз, қолдау қызметіне жазыңыз:
Сәлеметсіз бе. Менің сайтым [домен] сіздің хостингіңізде орналасқан. PHP2Shell осалдықтарына (CVE-2026-109618, CVE-2026-109619) байланысты PHP нұсқасы жаңартылды ма? Қазір қай нұсқа орнатылған және оны қалай жаңартуға болады?Бұл қадамдар бірнеше минут алады, ал сайтты қалпына келтіру әлдеқайда қымбатқа түседі.
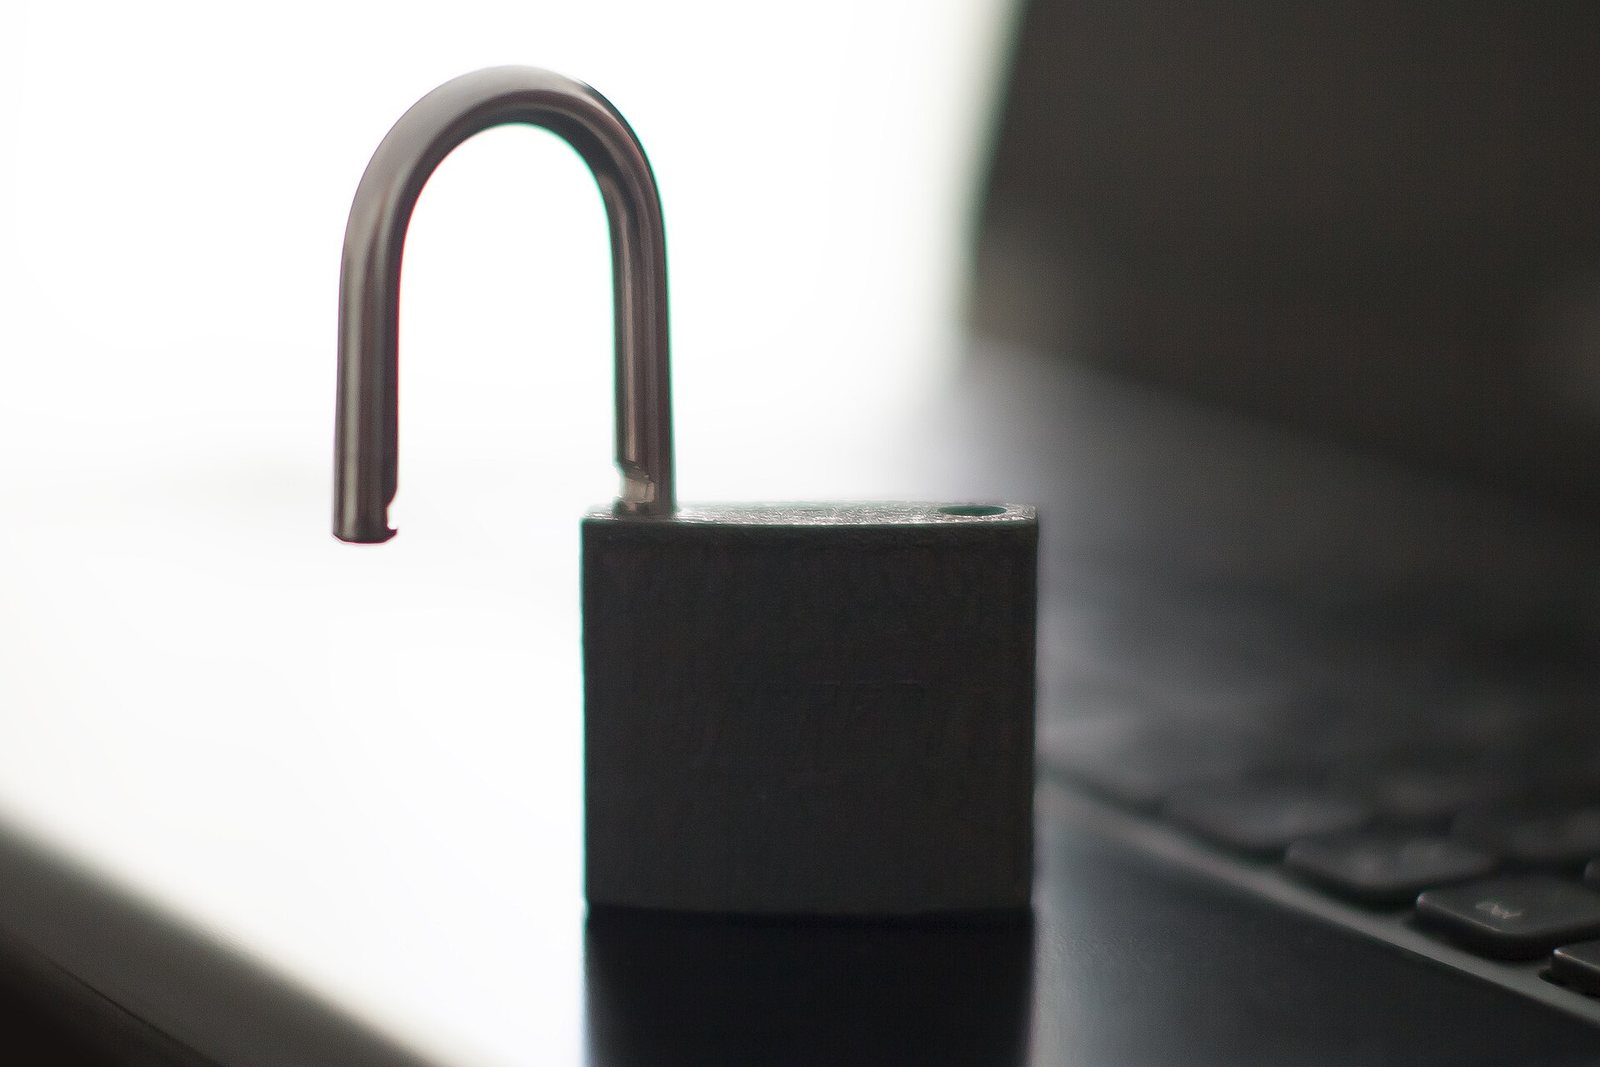
Фото: Open lock on laptop (49919519837), Yuri Samoilov — CC BY 2.0
Дереккөз: hightech.plus
Пікірлер
Пікір қалдыру үшін кіріңізӘзірге пікір жоқ — бірінші болып жазыңыз.